守护数字疆域 网络与信息安全软件的全景解析与实践指南
在数字化浪潮席卷全球的今天,网络与信息安全已从技术人员的专属议题,演变为关乎企业生存、社会稳定乃至国家安全的战略核心。面对日益复杂且隐蔽的网络威胁,单纯依赖管理制度的“软约束”已力不从心,必须借助专业的安全软件构建起技术层面的“硬防线”。本文将系统梳理网络与信息安全软件的分类体系、核心功能与主流产品,并探讨其选型部署策略与未来演进趋势,旨在为组织构建纵深防御体系提供一份兼具广度与深度的参考指南。
一、安全软件的分类与功能矩阵
网络与信息安全软件并非单一产品,而是一个覆盖“识别、防护、检测、响应、恢复”全生命周期的工具矩阵。依据防护对象与作用层级,可大致划分为以下类别:
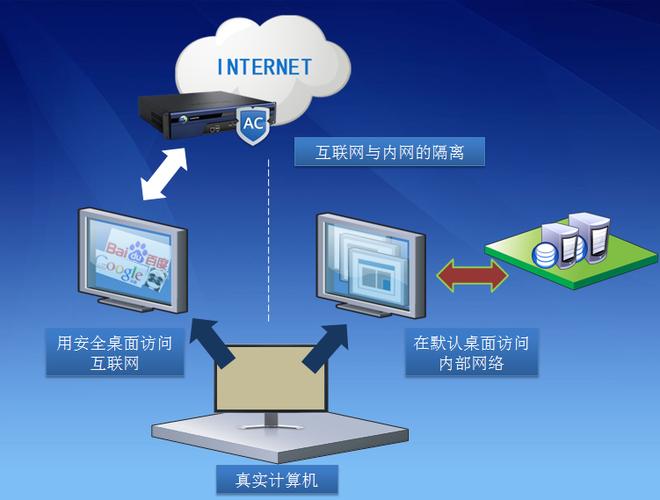
1. 边界与网络安全软件:这是抵御外部威胁的第一道闸门。包括防火墙(进行访问控制与状态检测)、入侵检测与防御系统(IDS/IPS)(识别并阻断恶意流量)、虚拟专用网(VPN)(保障远程通信机密性)以及安全Web网关(SWG)(过滤恶意网站与内容)。新一代的零信任网络访问(ZTNA) 软件正逐步替代传统VPN,实现“从不信任、始终验证”的精细化访问控制。
2. 终端与主机安全软件:终端是威胁最终落脚点。除传统的防病毒软件(AV) 外,端点检测与响应(EDR) 软件成为主流,它能持续监控终端行为,记录进程、网络与文件活动,并利用行为分析检测无文件攻击与高级持续性威胁(APT)。主机入侵防御系统(HIPS) 则对关键服务器的系统调用进行严格管控,防止提权与横向移动。
3. 数据与应用安全软件:聚焦核心资产保护。数据防泄漏(DLP) 软件通过内容识别与策略管控,防止敏感数据外泄;数据库审计与防护 软件监控异常查询与拖库行为;Web应用防火墙(WAF) 专门拦截针对网站的SQL注入、跨站脚本等攻击;安全开发与运行时应用自保护(RASP) 则将防护能力嵌入应用内部场景。
4. 身份与访问管理软件:确保“正确的人访问正确的资源”。统一身份管理(IAM) 与多因素认证(MFA) 软件实现集中认证与强身份核验;特权访问管理(PAM) 软件对管理员账号进行 vault 存储、会话录制与动态授权,防范内部高权限滥用。
5. 安全管理与态势感知软件:承担“指挥中枢”角色。安全信息与事件管理(SIEM) 软件汇聚全网日志进行关联分析,实现告警聚合与合规报告;安全编排、自动化与响应(SOAR) 软件通过剧本(Playbook)自动化处置流程,大幅缩短响应时间;漏洞扫描与管理 软件周期性探测系统弱点,驱动修复闭环。
二、主流安全软件产品概览
在商业与开源生态中,各领域均涌现出代表性产品:边界防护领域,Palo Alto Networks、Fortinet 的防火墙与飞塔IPS广受认可;终端安全方面,CrowdStrike Falcon、 SentinelOne 与 Microsoft Defender for Endpoint 依托云原生架构与AI引擎领跑EDR市场;数据安全中,Symantec DLP(现属Broadcom)与国产的亿赛通、天空卫士占据重要份额;SIEM与态势感知则以 Splunk、IBM QRadar 及国内奇安信态势感知平台为代表;开源工具如 Snort(IDS)、Wazuh(HIDS/SIEM)、OSSEC 与 ClamAV(杀毒)为预算有限的团队提供了可靠起点。这些软件的有效性高度依赖规则库、威胁情报与策略调优,并非“即插即用”的万能药。
三、选型、部署与运营的关键策略
安全软件的投资必须与业务风险对齐。“堆砌产品”不仅造成资源浪费,更可能因管理复杂导致防护裂隙。组织应坚持以下原则:
风险驱动,分级保护:首先开展资产梳理与风险评估,明确核心数据与关键业务链路,将安全软件优先部署于高价值资产周边。例如,对外服务的Web系统应前置WAF,处理个人信息的数据库应采用DLP防护与审计。
纵深防御,联动协同:单一软件难以覆盖所有攻击面,应在网络、终端、应用、数据各层部署互补性工具,并通过API或标准化协议(如STIX/TAXII)实现威胁情报与告警的协同联动,形成纵深的检测与响应链条。
持续运营,闭环管理:安全软件的价值在运营中释放。需建立7×24小时监控机制,定期开展规则调优、策略审计与应急演练。SOAR与自动化剧本可将常见事件(如恶意IP封禁、终端隔离)的响应时间从小时级压缩至秒级。
合规基线,隐私兼顾:软件部署需符合《网络安全法》《数据安全法》及行业监管要求,同时注意隐私保护——例如DLP与行为监控策略应明确告知用户范围与目的,避免触犯个人信息保护红线。
四、新兴趋势与挑战
安全软件正经历深刻变革。AI驱动的安全分析成为新引擎:机器学习可自动建立行为基线,显著提升对未知恶意软件与异常登录的识别率;云原生安全要求软件以SaaS化或容器化形态交付,实现弹性扩缩与多云统一管理;XDR(扩展检测与响应) 将端点、网络、邮件与云工作负载的遥测数据汇聚一体,打破产品孤岛,提供跨域威胁故事线。挑战并存:软件供应链攻击(如SolarWinds事件)使得任何安全软件本身的可信性与更新机制成为新的风险点;安全人才断层则制约着复杂工具的价值转化。应对之道在于选择具备成熟补丁治理流程的厂商,并通过托管安全服务(MSS)弥补人力缺口。
总而言之,网络与信息安全软件是构筑数字时代信任基石的关键工具。其成功应用远非一次采购决策,而是一项融合风险评估、体系规划与持续运营的系统工程。面对韧性挑战与战术演变,组织应坚持“技术+管理+运营”三位一体,让安全软件与管理制度相互强化,方能在攻击与博弈中守住安全红线,实现行稳致远。